
Для создания VPN-канала под Windows понадобятся следующие программы:
OpenVPN:
WIN 7:
https://www.dropbox.com/home/UTILS%20WIN?preview=openvpn-install-2.4.9-I601-Win7.exe
WIN 10:
https://www.dropbox.com/home/UTILS%20WIN?preview=openvpn-install-2.4.9-I601-Win10.exe
Radmin:
WIN 7,10:
https://www.dropbox.com/home/UTILS%20WIN?preview=Radmin+3.5.2.1.rar
Устанавливаем OpenVPN на компьютер, к которому будем подключаться:


Для установки сервера важно установить галочку “EasyRSA 2 Certificate Manager Scripts”


Если вылетает окно с предложением установить виртуальный адаптер, подтверждаем и устанавливаем:
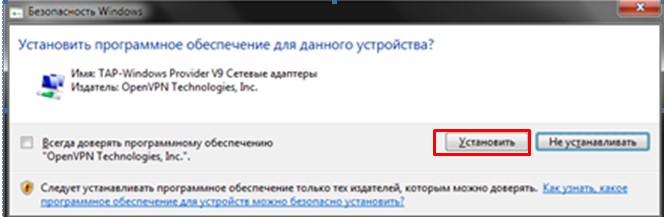
Во время установки в систему устанавливается виртуальный сетевой адаптер TAP-Windows Adapter V9 – ему и будет выдаваться ваш IP-адрес и маска вашей виртуальной сети.

Важно убедиться, что в диспетчере устройств сетевой адаптер добавился без ошибок и работает нормально!

Преступаем к настройке OpenVPN сервеной части:
Запускаем «командную строку от имени Администратора».

ВАЖНО! Далее все команды будут вводиться поочерёдно без закрытия командной строки.
1. Переходим в папку с установленной программой OpenVPN, если стандартный путь не изменялся, то он должен быть («C:\Program Files\OpenVPN\easy-rsa\»)
Вводим команду в командную строку:
cd C:\Program Files\OpenVPN\easy-rsa
2. Далее выполняем команду:
init-config.batinit-config.bat – эта команда создает файл vars.bat.


После этого надо отредактировать файл vars.bat своими данным, но этого можно и не делать на данном этапе т. к. в дальнейшем при формировании сертификатов их можно будет отредактировать либо задать по новой, да и на работе VPN сервера это не как не отразится они служат в основном для информативности.

Еще одна важная настройка которую необходимо проверить, в новых версиях идет по умолчанию.
В каталоге “C:\Programm Files\OpenVPN\easy-rsa”, есть конфигурационный файл “openssl-1.0.0.cnf”, открываем его с помощью notepad и изменяем настройку, отвечающую за срок жизни сертификатов, по умолчанию 365 дней, продлим срок жизни до 3650 дней.

3. Далее выполняем команду в командной строке:
Vars – команда заносит переменные из отредактированного файла (vars.bat) в память
И запускаем скрипт перед созданием ключей
Clean-all — очищаем каталог “C:\Program Files\OpenVPN\easy-rsa\keys” c последующим созданием файла“index.txt” (база клиентов, она же database) и “serial” (ключ))

Далее переходим к генерации ключей:
Далее переходим к генерации ключей:

dh1024.pem — ключ Диффи Хельмана позволяющий двум и более сторонам получить общий секретный ключ

ca.crt — Собственный доверенный сертификат (Certificate Authority — далее CA) для подписи клиентских сертификатов и для их проверки при авторизации клиента.

servervpn.crt, servervpn.cst, servervpn.key  — сертификат сервера и ключ сервера

clientvpn.crt, clientvpn.cst, clientvpn.key – сертификаты и ключи клиента

ta.key — дополнительный ключ для tls-аутентификации (повышение безопасности соединения), сервер и каждый клиент должны иметь копию этого ключа
1. dh1024.pem — ключ Диффи Хельмана
Выполняем команду: build-dhВАЖНО!!! Если при выполнении команды у вас вышла ошибка:

То необходимо выполнить следующие действия для решение проблемы:


Имя переменной: PATH
Значение переменной: C:\Program Files\OpenVPN\bin
После того, как добавили переменную PATH, командную строку надо перезапустить и выполнить все предыдущие команды повторно по порядку:
cd C:\Program Files\OpenVPN\easy-rsa

init-config.bat (copy vars.bat.sample vars.bat)

Vars

Clean-all

И повторно команду build-dh команда должна выполниться без ошибок
Ожидаем конца загрузки:

В результате будет создан файл “dh2048.pem” в папке Keys

Выполняем команду:
build-caПосле этого будут заданы вопросы по редактированию ранее заданных данных в файле (vars.bat)
Можно их пропустить нажав “Enter”, если вы указали их ранее, либо заполнить щас, после чего в папке будет создан сертификат:

Формирование серверных ключей (servervpn.crt, servervpn.cst, servervpn.key):
Выполняем команду:
build-key-server ServerVPNServerVPN – имя нашего сервер (любое наименование может быть не имя компьютера)
Так же будет список вопросов при создании сертификата их можно пропустить “Enter” либо указать данные.
В конце будут заданы 2 вопроса, на них надо ответить «Да»:

1. Sign the sertificate? [y/n] (Подписать сертификат?)
2. 1 out of 1 certificate requests certificated, commit? (1 из 1 запроса сертификата сертифицирован, зафиксировать?)

Формирование клиентских ключей (clientvpn.crt, clientvpn.cst, clientvpn.key)
Выполняем команду:
build-key ClientVPNClientVPN – имя нашего клиента (может быть задано любое для удобства идентификации клиентов)
Важно при создании ключа указать имя клиента в поле «Common Name»

В конце будут заданы 2 вопроса, на них надо ответить «Да»:

ВАЖНО! Для каждого клиента создается новый сертификат только с другим наименованием.
ta.key — дополнительный ключ для tls-аутентификации.
Выполняем команду:
openvpn --genkey --secret keys/ta.keyбудет создан файл ta.key

На этом создание ключей закончено.
Настройка и конфигурирование сервера
Переходим в папку с установленной программ OpenVpN (C:\Program Files\OpenVPN) в папку “config” и в ней создаем текстовый документ сохраняем его и называем и расширением «Server.ovpn»
Содержание и описание конфигурационного файла сервера:
# - символ комментария, поэтому содержимое можно скопировать с комментарием чтобы не забыть описание настроек

dev-node "ServerVPN"  # Имя сетевого адаптера нашего VPN сервере параметр необязательный

mode server # Режим работы сервера

port 12345   # Порт нашего VPN сервера (на него в случае необходимости надо будет делать проброс порта на роутере)

proto tcp4-server # Протокол передачи данных

dev tun # режим тунеллирования

tls-server # криптографический протокол передачи данных

tls-auth "C:\\Program Files\\OpenVPN\\easy-rsa\\keys\\ta.key" 0  # путь к ключу ta.key (важно указать в конце строки для сервера 0 для клиента 1), важно помнить что путь указывается через \\ (2 слэша)

tun-mtu 1500

tun-mtu-extra 32

mssfix 1450 # размер пакета

# пути к сертификатам

ca "C:\\Program Files\\OpenVPN\\easy-rsa\\keys\\ca.crt"

cert "C:\\Program Files\\OpenVPN\\easy-rsa\\keys\\ServerVPN.crt"

key "C:\\Program Files\\OpenVPN\\easy-rsa\\keys\\ServerVPN.key"

dh "C:\\Program Files\\OpenVPN\\easy-rsa\\keys\\dh2048.pem"

server 10.10.10.0 255.255.255.0 # адрес сервера, тот диапазон адресов который будет выделен для VPN сети (может быть задан другой)

client-to-client # Видимость клиентам друг друга

keepalive 10 120  # время жизни не активной сессии

cipher AES-128-CBC # выбор криптографисекого шифра

comp-lzo  # настройка сжатия данных в туннеле

# При кратковременном разрыве соединения данные ключей не будут перечитаны

persist-key

persist-tun

client-config-dir "C:\\Program Files\\OpenVPN\\config" # пусть к конфигурационному файлу клиента на сервере VPN

verb 3 # уровоень режима отладки

route-delay 5 # время создание и применения маршрута в секундах

route-method exe # метод внесения данных о маршрутах

push "route 192.168.1.0 255.255.255.0"

#route 192.168.1.0 255.255.255.0
Всё это вставляем в файл Server.ovpn

Идём в свойства сетевых адаптеров и переименовываем Tap-adapter в ServerVPN

Пробуем запустит сервер, запускаем ярлык на рабочем столе, в трее на значке OpenVPN правой кнопкой «Подключиться» или в папке конфига на наш созданный файл Server.ovpn правой кнопкой мыши и запускаем.

Если вылетает окно Брандмауэра, разрешаем доступ.

Коннектимся, пока не произойдёт подключение.

Настройка OpenVPN Клиентской части:
На компьютере клиента также устанавливаем OpenVPN настройки можно оставить по умолчанию без изменений.
После установки с сервера с папки (C:\Program Files\OpenVPN\easy-rsa\keys) на компьютер клиента копируем следующие файлы:
ca.crt

ClientVPN.crt

ClientVPN.csr

ClientVPN.key

ta.key
И переносим их на клиентский компьютер в папку (C:\Program Files\OpenVPN\config):

В этой же папке создаем файл «Client.ovpn»
Конфигурационный файл клиента:
remote 888.888.888.888 # Адрес компьютера сервера в которому будем подлючается

client

port 12345 # порт

proto tcp4-client # протокол шифрование по которому работает OpenVPN

dev tun

tls-client

tls-auth "C:\\Program Files\\OpenVPN\\config\\ta.key" 1 0  # путь к ключу ta.key (важно указать в конце строки для сервера 0 для клиента 1), важно помнить что путь указывается через \\ (2 слэша)

remote-cert-tls server

tun-mtu 1500

tun-mtu-extra 32

mssfix 1450

# пути к сертификатам

ca "C:\\Program Files\\OpenVPN\\config\\ca.crt"

cert "C:\\Program Files\\OpenVPN\\config\\ClientVPN.crt"

key "C:\\Program Files\\OpenVPN\\config\\ClientVPN.key"


cipher AES-128-CBC  # выбор криптографисекого шифра

comp-lzo

persist-key

persist-tun

verb 3

mute 20
В строке remote 888.888.888.888 меняем на локальный ip сервера, например 192.168.1.75
Сохраняем и пробуем подключиться:

Дальше вы сможете попасть в сеть на сервере либо же по RDP на адрес сервера в нашем случае это был (10.10.10.1)
Также необходимо настроить если есть проблем с доступом, брандмауэры, антивирусы, сетевые экраны и прочее.
В некоторых случаях может потребоваться открытие порта и канала связи TCP или UDP.
- ВАЖНО! Возможные проблемы с адаптер TAP-Windows Adapter V9:
Бывает что сетевой адаптер автоматически не создался, его можно создать или удалить в ручную:

addtap.bat - добавляет адаптер.
deltapall.bat - удаляет все Tap-адаптеры
Либо если драйвер адаптера в устройствах установился не корректно:

В таком случае надо отключить установку драйверов без цифровой подписи. Как это сделать:
Способ №1. Командная строка
Запустите командную строку с правами администратор, и в ней последовательно наберите следующие команды:
bcdedit.exe -set loadoptions DISABLE_INTEGRITY_CHECKS
bcdedit.exe -set TESTSIGNING ON
Если данные команды не помогли, и ошибка 52 продолжает наблюдаться, тогда вновь запустите командную строку, и там наберите:
bcdedit.exe /deletevalue loadoptions

bcdedit.exe -set TESTSIGNING OFF
Перезагрузите ПК.
Способ №2. Отключите проверку цифровых подписей (для Windows 8, 10)
Этот способ позволит вам установить драйвера для проблемных устройств без проверки их подписи. Выполните следующее:
На главном экране нажмите на кнопку «Пуск», там кликните на кнопку «Выключение» (Power), зажмите клавишу «Shift», а затем кликните на «Перезагрузка» (клавишу «Shift» не отжимайте);
Выберите «Перезагрузка»
Не отжимайте указанную клавишу пока ПК не перезагрузится, и вы не увидите опции меню восстановления (Advanced Recovery Options). В нём выберите «Диагностика», далее «Дополнительные параметры», затем «Параметры загрузки», и здесь кликаем на «Перезагрузить». В открывшемся перечне опций необходимо выбрать опцию «Отключить обязательную проверку подписи драйверов».
Перезагрузите ПК в данном режиме, и вы сможете легко установить ранее проблемный драйвер.
Способ №3. Временно отключите проверку цифровой подписи драйверов
Эффективным способом избавиться от ошибки 52 является выбор опции отключения проверки подписи драйверов при загрузке ОС. Для этого в начале загрузки ПК быстро жмите на F8, и после того, как появится меню дополнительных параметров загрузки, выберите опцию «Отключение обязательной проверки подписи драйверов». Загрузите систему в данном режиме, и проблема с ошибкой 52 временно исчезнет..
Способ №4. Задействуйте административные шаблоны
Нажмите на Win+R, там наберите gpedit.msc. Перейдите по пути «Конфигурация пользователя», затем «Административные шаблоны», далее «Система» — «Установка драйвера». Справа выбираем опцию «Цифровая подпись драйверов устройств».

Выберите указанную опцию
Дважды кликаем на ней, и в появившемся окне слева выбираем «Отключено». Нажимаем на «Применить», и перезагружаем ПК.
Способ №5. Использование утилиты «Driver Signature Enforcement Overrider»
1. Входим в Windows под «администратором»
2. Отключаем контроль учетных записей и перезагружаем ПК.
3. После перезагрузки открываем командную строку от администратора.
4. В окне командной строки выполняем следующую команду:
bcdedit /set loadoptions DDISABLE_INTEGRITY_CHECKSгде DDISABLE — это не опечатка!
5. Запускаем утилиту DSEO (От имени Администратора). Запускать её можно из любой директории, любого диска
После запуска как обычно «принимаем лицензионное соглашение» — yes, а затем выбираем опцию «Enable Test Mode» (включить тестовый режим) и жмем «Next»:
Программа предупредит о том, что загружать «самоподписанные» драйверы можно только в «Test Mode», но чтобы он вступил в силу необходимо перезагрузиться снова:
Чтобы выйти из программы необходимо выбрать опцию «Exit» (выход) и нажать «Next».
Перезагружаемся.
Устанавливаем драйвера в обычном режиме проблемы не будет.
4 ответа к “Настройка удаленного доступа через OpenVPN.”
А ты хоть проверил? И не подробно. Всё по пунктам, со скринами, куда и как нажимать.
Ни че не понятно, по такой инструкции я ничего не поставлю!
Установил, закинул и поставил в автозапуск! И все должно работать
Теперь всё ОЧЕНЬ подробно!
push «route 192.168.1.0 255.255.255.0»
#route 192.168.1.0 255.255.255.0
что это за сеть?
В строке remote 888.888.888.888 меняем на локальный ip сервера, например 192.168.1.75, а не внешний IP нужно указывать, мы же через интернет подключаемся??????
Что-то я эти моменты не могу понять.